Эксперты Bitdefender выявили вредоносное ПО Midnight Mimosa, которое встроено прямо в прошивку недорогих Android-устройств на процессорах MediaTek. Заражение происходит ещё до первой активации гаджета, а стандартные методы удаления не помогают.
Что такое Midnight Mimosa
Исследователи Адриан Михай Гозоб и Алекс Бачу из Bitdefender описали кампанию, в рамках которой на смартфоны попадает вредоносный код, замаскированный под системные компоненты Android. Он обладает расширенными правами и способен без ведома владельца устанавливать или удалять приложения, выдавать им разрешения, а также загружать дополнительный код из интернета.
Всего специалисты насчитали не менее 32 разновидностей подозрительных программ, которые доставляются таким образом. Основная цель злоумышленников, по этот Bitdefender, — заработок на скрытой рекламе и имитации кликов по объявлениям.
Как вирус обходит защиту
Перед установкой очередного приложения Midnight Mimosa на время отключает магазин Google Play, чтобы обойти проверку Play Protect, а затем возвращает его в рабочее состояние. Пользователь может не заметить этих манипуляций.
В самом Google Play обнаружено 13 приложений, содержащих тот же рекламный код. Среди них — программы для погоды, сканирования QR-кодов и заметок. Их возможности скромнее, чем у встроенного компонента, но они тоже показывают рекламу без согласия владельца.
География и масштаб
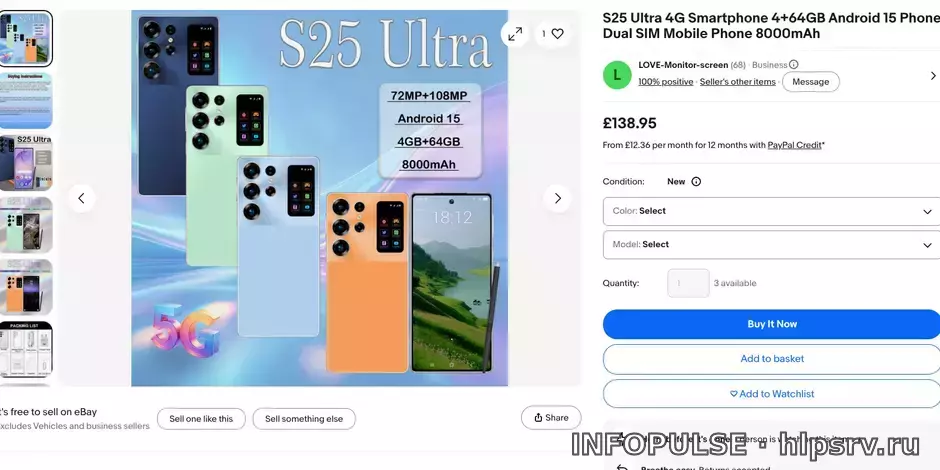
За последние два года Midnight Mimosa находили на тысячах устройств более чем в 150 странах. Наибольшее число случаев зафиксировано в Мексике, Франции и Италии. В числе заражённых оказались дешёвые подделки под iPhone и Samsung Galaxy, а также реальные модели Doogee S200 X и CUBOT KINGKONG X.
Кто именно внедряет вредоносный код в прошивки и на каком этапе производства это происходит, специалистам установить не удалось.
Способы очистки
Поскольку основной компонент встроен в системный раздел Android, обычное удаление приложений не решит проблему. Для очистки требуется перепрошивка с использованием незаражённой системы либо отключение вредоносного компонента через ADB.
В Bitdefender признают, что для большинства владельцев дешёвых смартфонов оба варианта слишком сложны. Окончательное решение проблемы зависит от производителей и продавцов устройств.
- Вредонос встроен в прошивку и активируется до первого включения телефона.
- Он маскируется под системные компоненты и получает расширенные права.
- Для удаления нужна перепрошивка или отключение через ADB.
- Заражение выявлено более чем в 150 странах, больше всего — в Мексике, Франции и Италии.
Частые вопросы
Можно ли удалить Midnight Mimosa обычным способом?
Нет, так как основной компонент встроен в системный раздел Android. Потребуется перепрошивка или отключение через ADB.
Какие устройства заражены?
Недорогие Android-смартфоны на процессорах MediaTek, включая подделки под iPhone и Samsung Galaxy, а также модели Doogee S200 X и CUBOT KINGKONG X.
Есть ли вирус в приложениях из Google Play?
Да, обнаружено 13 приложений с вредоносным рекламным кодом, например, для погоды или сканирования QR-кодов.